ماتریس نقشها
در «ماتریس نقشها»، مبنا و اطلاعات لازم را مشخص کنید. نقشهای کاری، عملیات مشاهده و تغییر، دامنه شرکت یا واحد و موارد حساس را در یک ماتریس مشخص کنید.
نقشها و سطح دسترسی مشخص میکنند چه کسی کدام اطلاعات را ببیند یا چه اقدامی انجام دهد.
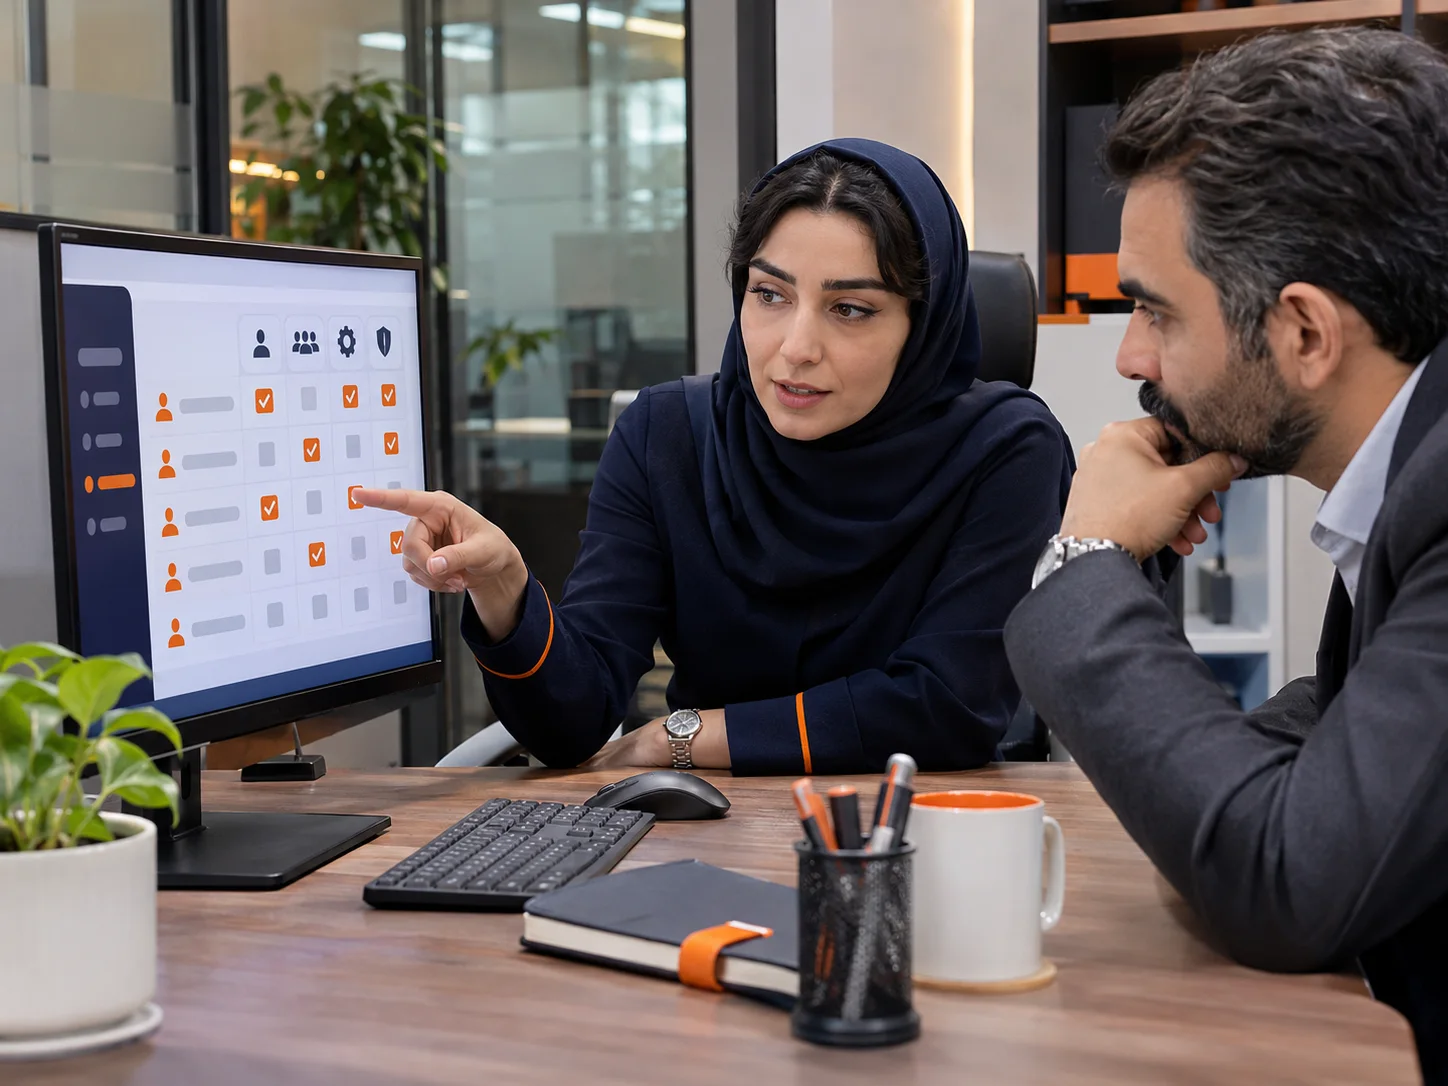
نقشها و سطح دسترسی مشخص میکنند چه کسی کدام اطلاعات را ببیند یا چه اقدامی انجام دهد. این موضوع با ورود به سامانه متفاوت است؛ شناسایی معتبر کاربر بهتنهایی اجازه مشاهده همه سوابق را ایجاد نمیکند.
هویت و مجوز کاربران بر همه ماژولهای فعال آبان۳۶۰ اثر میگذارد. ورود، مشاهده داده و اجرای عملیات سه موضوع جدا هستند؛ روش اتصال هویتی و جزئیات کنترلها باید در نسخه و محیط موردنظر بررسی شوند.
در «ماتریس نقشها»، مبنا و اطلاعات لازم را مشخص کنید. نقشهای کاری، عملیات مشاهده و تغییر، دامنه شرکت یا واحد و موارد حساس را در یک ماتریس مشخص کنید.
«دامنه اطلاعات» را با فهرست حسابها، نقشهای کاری و ماتریس دسترسی مصوب هماهنگ کنید تا اعضای تیم از یک تعریف مشترک استفاده کنند.
برای «تفکیک مسئولیت»، مسئول بهروزرسانی و زمان بازبینی را تعیین کنید. مخفیبودن دکمه جای کنترل مجوز درخواست را نمیگیرد.
«بازبینی اختیار» باید به نتیجه مرحله «بازبینی ماتریس دسترسی» کمک کند؛ مدرک تصمیم و موارد نیازمند ادامه کار را روشن نگه دارید.
کارشناس میتواند درخواست واحد خود را ثبت کند، اما تأیید نهایی در اختیار مدیر است؛ نمونهای از هر دو نقش و یک رکورد خارج از واحد برای بررسی حدود اختیار آماده میشود.
بررسی سناریوی سازمان شما ←دامنه، مسئول و نتیجه بررسی در یک مسیر قابل پیگیری
هویت و مجوز کاربران بر همه ماژولهای فعال آبان۳۶۰ اثر میگذارد. ورود، مشاهده داده و اجرای عملیات سه موضوع جدا هستند؛ روش اتصال هویتی و جزئیات کنترلها باید در نسخه و محیط موردنظر بررسی شوند.
در درخواست دسترسی، نقش، دامنه، دلیل و تاریخ اثر را بنویسید. مالک کسبوکار نیاز را تأیید میکند و مسئول سامانه نتیجه تخصیص یا لغو را گزارش میدهد؛ تحویل مسئولیت نباید با ارسال اعتبارنامه در متن عادی انجام شود.
نقشهای کاری، عملیات مشاهده و تغییر، دامنه شرکت یا واحد و موارد حساس را در یک ماتریس مشخص کنید. برای ایجاد، تأیید و اصلاح یک کار، مسئولیتهای جداگانه و دلیل استثناها را بنویسید.
پیش از شروع، فهرست حسابها، نقشهای کاری و ماتریس دسترسی مصوب را همراه یک نمونه از کار جاری آماده کنید. تفاوت اطلاعات ضروری برای اجرا و دادههای صرفاً گزارشی را مشخص کنید؛ ثبت اطلاعات بیشتر زمانی مفید است که مسئول نگهداری و کاربرد آن روشن باشد.
مخفیبودن دکمه جای کنترل مجوز درخواست را نمیگیرد. دسترسی پیشفرض باید محدود باشد و نتیجه نقشهای همزمان بررسی شود؛ سناریوی مشاهده مستقیم رکورد خارج از دامنه را نیز در ارزیابی بگنجانید.
در مسیر «تعیین دامنه اطلاعات» تا «بررسی مجوز و استثنا»، اگر اطلاعات ناقص یا تصمیم متناقض وجود داشت، علت و مسئول پیگیری را ثبت کنید. اصلاح سابقه باید از نتیجه نهایی قابل تشخیص باشد؛ تغییر بیتوضیح وضعیت، امکان یادگیری از ارزیابی خروجی را کاهش میدهد.
در درخواست دسترسی، نقش، دامنه، دلیل و تاریخ اثر را بنویسید. مالک کسبوکار نیاز را تأیید میکند و مسئول سامانه نتیجه تخصیص یا لغو را گزارش میدهد؛ تحویل مسئولیت نباید با ارسال اعتبارنامه در متن عادی انجام شود.
در این مسیر مدیر هویت و دسترسی، مسئول واحد و مالک اطلاعات نقش دارند. مشخص کنید چه کسی ماتریس نقشها را تکمیل میکند، چه فردی درباره تفکیک مسئولیت تصمیم میگیرد و نتیجه بازبینی اختیار به چه نقشی تحویل داده میشود. این توافق را پیش از شروع کار، به زبان قابل فهم برای اعضای تیم بنویسید.
ورود فرد جدید، تغییر سمت و پایان همکاری را با حسابهای نمونه بررسی کنید. یک نقش عادی و یک نقش حساس را مقایسه کنید و مطمئن شوید حساب معتبر بهطور ناخواسته اجازه دسترسی به دامنه دیگر را پیدا نمیکند.
مسیر «تعریف نقش و عملیات»، «تعیین دامنه اطلاعات»، «بررسی مجوز و استثنا»، «بازبینی ماتریس دسترسی» را با داده نمونه سازمان مرور کنید. در پایان باید بتوانید ورودی، مسئول، خروجی و استثنای هر مرحله را توضیح دهید. معیار موفقیت، رسیدن به نتیجه قابل بررسی است؛ صرف ثبت ردیف یا ارسال اعلان کافی نیست.
پاسخهای کوتاه برای شناخت بهتر دامنه این بخش و آمادهشدن برای بررسی نیاز سازمان.
نقشهای کاری، عملیات مشاهده و تغییر، دامنه شرکت یا واحد و موارد حساس را در یک ماتریس مشخص کنید. برای ایجاد، تأیید و اصلاح یک کار، مسئولیتهای جداگانه و دلیل استثناها را بنویسید.
مخفیبودن دکمه جای کنترل مجوز درخواست را نمیگیرد. دسترسی پیشفرض باید محدود باشد و نتیجه نقشهای همزمان بررسی شود؛ سناریوی مشاهده مستقیم رکورد خارج از دامنه را نیز در ارزیابی بگنجانید.
مدیر هویت و دسترسی، مسئول واحد و مالک اطلاعات باید درباره معیار نتیجه، نقشها و اطلاعات موردنیاز توافق کنند. در درخواست دسترسی، نقش، دامنه، دلیل و تاریخ اثر را بنویسید. مالک کسبوکار نیاز را تأیید میکند و مسئول سامانه نتیجه تخصیص یا لغو را گزارش میدهد؛ تحویل مسئولیت نباید با ارسال اعتبارنامه در متن عادی انجام شود.
هویت و مجوز کاربران بر همه ماژولهای فعال آبان۳۶۰ اثر میگذارد. ورود، مشاهده داده و اجرای عملیات سه موضوع جدا هستند؛ روش اتصال هویتی و جزئیات کنترلها باید در نسخه و محیط موردنظر بررسی شوند.
نمونهای مشابه این موقعیت آماده کنید: کارشناس میتواند درخواست واحد خود را ثبت کند، اما تأیید نهایی در اختیار مدیر است؛ نمونهای از هر دو نقش و یک رکورد خارج از واحد برای بررسی حدود اختیار آماده میشود. سپس توضیح دهید کدام مرحله اکنون خارج از مسیر رسمی پیگیری میشود و چه خروجیای برای تیم لازم است.
نمونه فرایندها و انتظار شما از نقشها و سطح دسترسی را با هم بررسی میکنیم تا دامنه مناسب سازمانتان مشخص شود.
۰۲۱–۹۱۰۹۹۱۷۴